
Specify MCP
MCP 토큰의 권한 범위, 폐기 방법, 관리자용 워크스페이스 접근 정책을 설명합니다.
에이전트는 워크스페이스 권한이 허용한 범위만 읽습니다. 이 페이지는 개인 토큰의 권한과 관리, 관리자가 워크스페이스 전체에 적용하는 접근 정책을 설명합니다.
토큰 권한 범위
| 범위 | 허용되는 도구 | 기본값 |
|---|---|---|
mcp:read | search, read_document, browse | 항상 포함 |
mcp:write | create_document, update_document | 선택 (문서 생성·수정 허용 체크 시) |
기본은 읽기 전용입니다. 에이전트가 문서를 만들거나 고쳐야 할 때만 쓰기 권한을 허용하세요. 연결하기 전에 새 연결의 권한에서 문서 생성·수정 허용을 체크하면 쓰기 권한이 포함된 토큰이 발급됩니다.
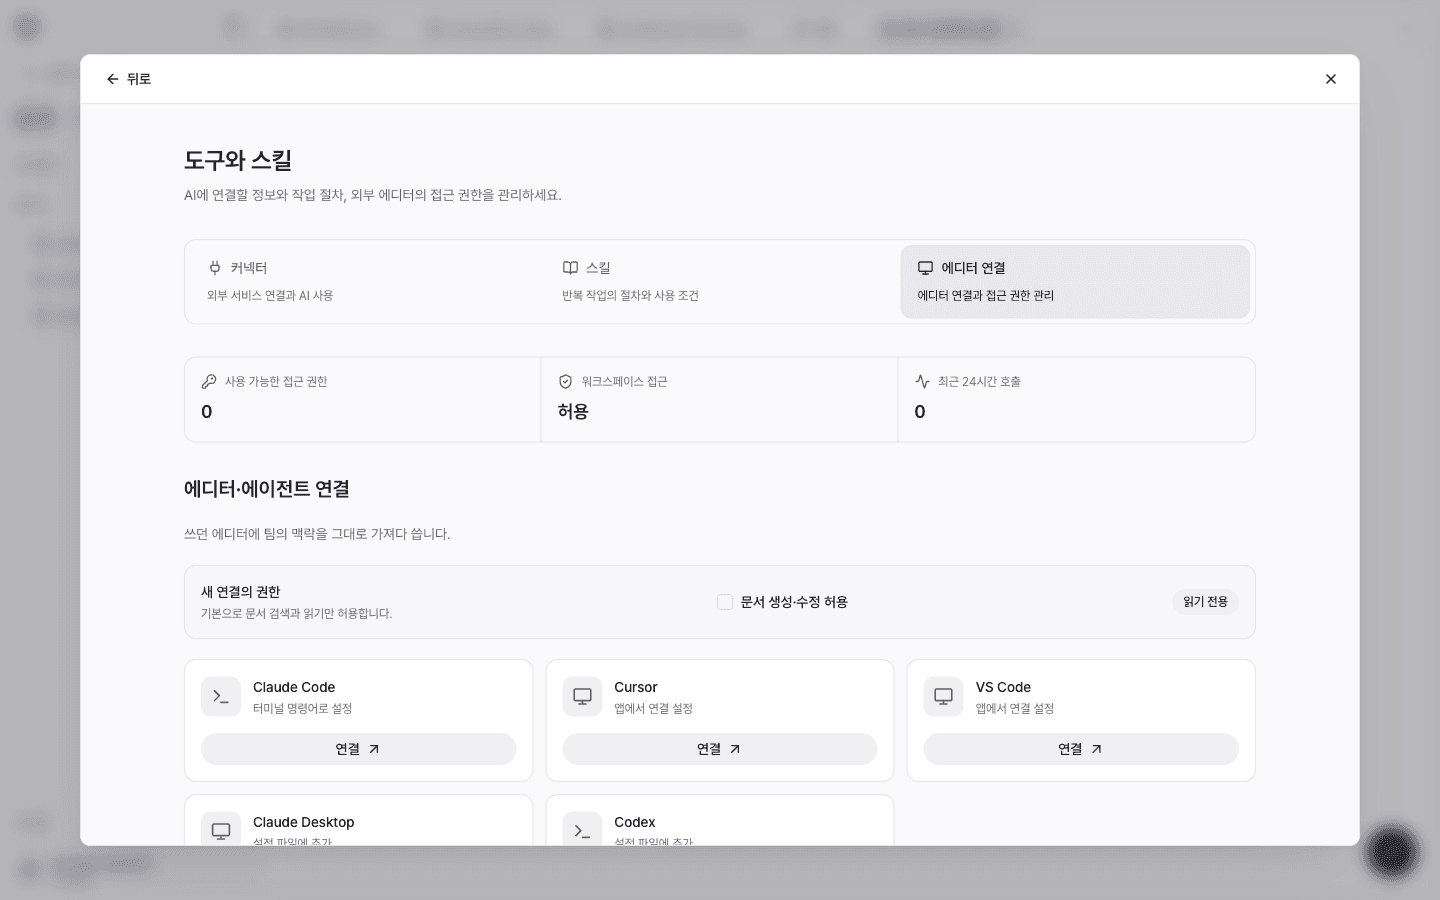
내 접근 권한 관리
도구와 스킬 → 에디터 연결의 에디터 접근 권한 목록에서 내가 발급한 권한을 확인할 수 있습니다.
- 읽기 전용 / 읽기 및 쓰기 — 발급된 권한 범위
- 마지막 사용 — 이 권한으로 마지막 호출이 있었던 시점. 한 번도 쓰지 않았다면 아직 사용하지 않음으로 표시됩니다.
- 접근 종료 — 더 이상 쓰지 않는 권한을 종료합니다. 이 권한으로 연결한 에디터는 다시 설정해야 합니다.
노트북을 바꾸거나 토큰이 노출되었을 수 있다면 기존 권한을 종료하고 새로 연결하세요. 종료된 권한은 다음 호출부터 거부됩니다. 종료된 권한은 종료된 권한 보기로 확인할 수 있습니다.
관리자 접근 정책
관리자와 소유자에게는 도구와 스킬 → 에디터 연결 탭에 워크스페이스 전체의 외부 에디터 접근을 관리하는 워크스페이스 접근 정책이 함께 표시됩니다.
외부 에디터 접근 허용
끄면 이 워크스페이스에 연결된 모든 외부 에디터의 접근이 차단됩니다. 사고 대응이나 정책 점검 중에 즉시 차단하는 스위치로 쓸 수 있습니다.
허용할 작업
도구 단위로 허용 여부를 정합니다: 검색, 문서 읽기, 트리 탐색, 문서 생성, 문서 편집. 예를 들어 읽기만 허용하고 생성·편집을 막을 수 있습니다. 이 설정은 모든 에디터 연결에 적용되며, 쓰기 작업은 연결할 때 쓰기 권한도 허용해야 사용할 수 있습니다.
토큰 인벤토리
워크스페이스에 발급된 모든 토큰의 소유자, 라벨, 권한, 마지막 사용, 상태를 확인합니다. 관리자는 여기서 다른 멤버의 토큰을 폐기할 수 있으며, 폐기하면 연결된 에디터의 접근이 즉시 끊깁니다.
사용량
최근 24시간 동안의 도구별 호출 수와 오류 수를 확인합니다.
멤버는 자신의 연결만 관리할 수 있습니다. 워크스페이스 전체 접근 정책은 관리자에게 문의하세요.